PentAGI Là Gì: Nền Tảng Pentest Tự Động Với AI Đa Tác Vụ Thông Minh
PentAGI là gì? Khám phá vxcontrol/pentagi: cách các AI agent tự động điều phối 20+ công cụ Kali Linux trong Docker để tìm kiếm và xác minh lỗ hổng bảo mật.
Tóm tắt (TL;DR)
Quick Answer Box (Google Search Featured Snippet):
- PentAGI là gì? Là nền tảng kiểm thử xâm nhập (pentest) tự động hóa đa tác nhân mã nguồn mở (
vxcontrol/pentagi), tích hợp hơn 20 công cụ bảo mật Kali Linux (nmap,sqlmap,metasploit,hydra) trong các container Docker sandbox để tự động phát hiện, khai thác và xác thực lỗ hổng an ninh.- Khác biệt gì với máy quét truyền thống? Máy quét truyền thống chỉ nhả file PDF đầy cảnh báo giả; PentAGI điều phối nhóm AI agent chuyên biệt (Researcher, Developer, Executor) cùng bộ nhớ đồ thị vĩnh viễn (Neo4j Graphiti + PostgreSQL pgvector) để tạo ra các bằng chứng khai thác (PoC) thực tế và tái hiện được.
- Bắt đầu nhanh: Clone repo
git clone https://github.com/vxcontrol/pentagi, chạydocker compose up -d, và khởi tạo lượt đánh giá bảo mật qua giao diện web hoặc API.- Official Repository: vxcontrol/pentagi trên GitHub.
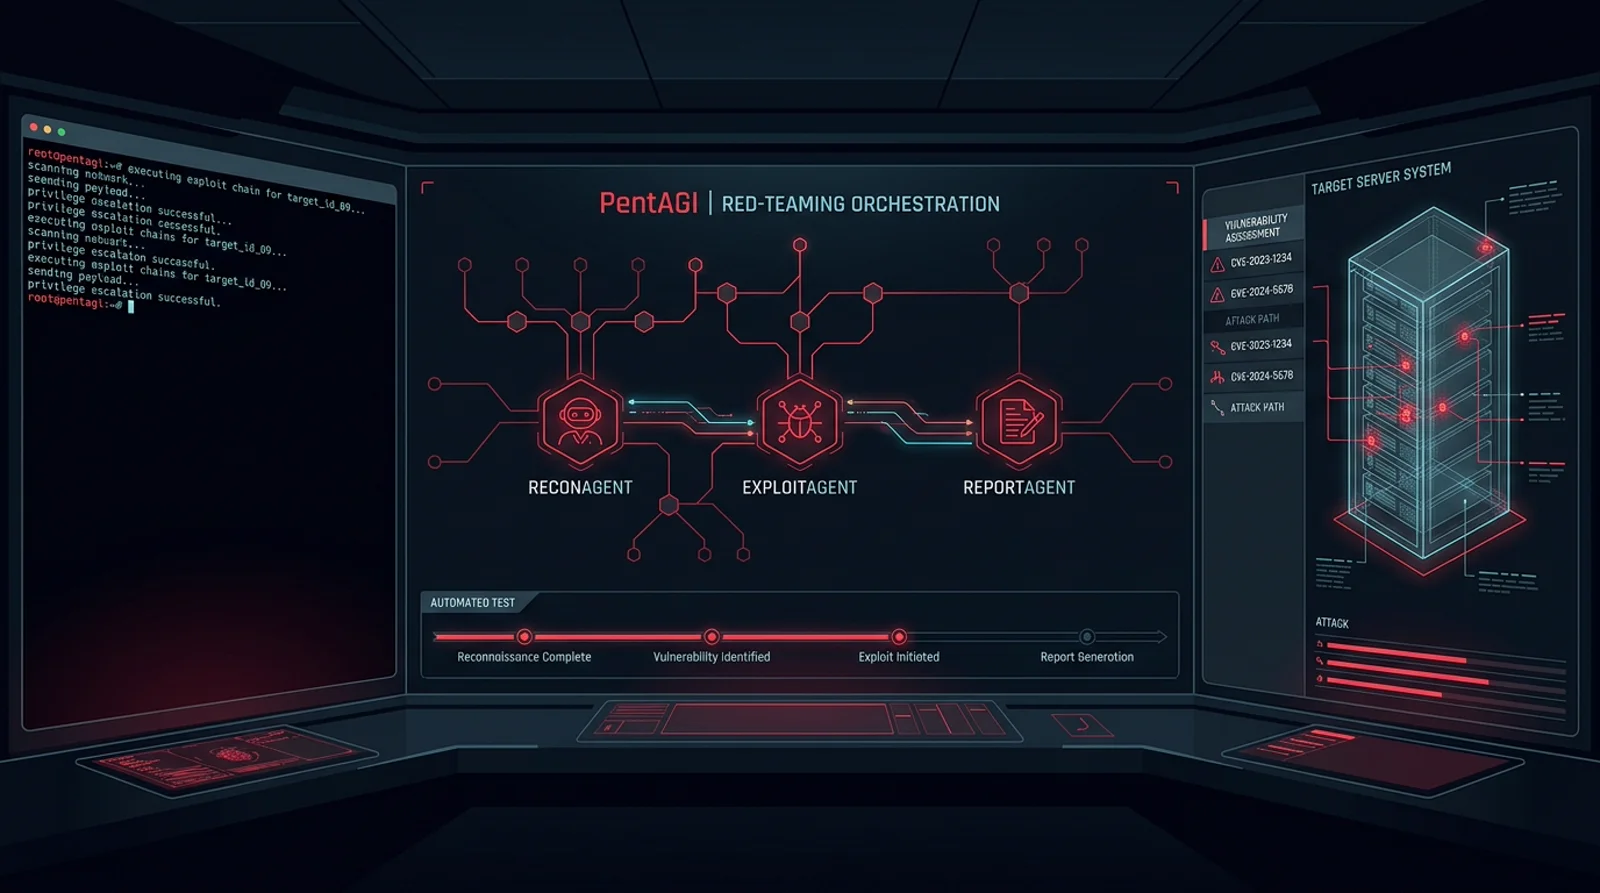
Các công cụ rà soát bảo mật truyền thống thường chỉ nhả ra hàng trăm cảnh báo thụ động, nhưng PentAGI tiến một bước xa hơn: tự động khai thác và kiểm chứng lỗ hổng. Hệ thống đóng gói toàn bộ công cụ tấn công chuẩn Kali (nmap, sqlmap, metasploit) vào các container Docker cô lập, điều phối đội ngũ subagent chuyên biệt (Researcher, Developer, Executor), và dùng tầng bộ nhớ kép (Neo4j Graphiti kết hợp PostgreSQL pgvector) để agent không bao giờ bị tràn context trong các đợt pentest kéo dài nhiều giờ.
Bản đồ Tư duy: 4 Tầng Kiến trúc Pentest Tự động
Fast Path 3 Phút: Khởi Chạy Đợt Pentest Tự Động Đầu Tiên
- Khởi Động Stack: Clone
vxcontrol/pentagivà chạydocker compose up -dđể bật bộ điều phối và daemon Kali sandbox. - Cấu Hình Phạm Vi Mục Tiêu: Đặt địa chỉ IP hoặc domain mục tiêu và giới hạn ranh giới tấn công trong dashboard.
- Triển Khai Đội Ngũ Agent: Subagent Researcher thực hiện do thám (
nmap, subdomains), trong khi agent Developer sinh mã khai thác tùy biến. - Kiểm Tra Bằng Chứng Khai Thác (PoC): Đọc trace khai thác đã được xác thực không có cảnh báo giả. Tham khảo thêm Strix cho security agent tối ưu cho CI/CD và Shannon cho pentest kiến trúc.
Trước khi đi sâu vào các tiến trình Go hay payload GraphQL, bạn cần nắm rõ 4 tầng cốt lõi tạo nên sức mạnh của PentAGI:
| Tầng | Thành phần | Trách nhiệm thực thi |
|---|---|---|
| 1. Bộ não (Brain) | Bộ điều phối đa tác nhân | Chia nhỏ mục tiêu tấn công cho 3 subagent: Researcher (dò quét), Developer (viết mã khai thác), Executor (chạy lệnh). |
| 2. Bộ nhớ (Memory) | Graphiti (Neo4j) + pgvector |
Lưu trữ đồ thị topology mạng và truy xuất chuỗi khai thác đã thành công trước đó trong vài mili-giây. |
| 3. Cơ bắp (Muscles) | Kali Tools trong Docker Sandbox | Thực thi an toàn các binary nhạy cảm (nmap, sqlmap, hydra) mà không gây hại cho máy chủ host. |
| 4. Hệ thần kinh (Nervous) | OpenTelemetry + Langfuse | Giám sát chi tiết từng lượt gọi LLM, độ trễ và báo cáo lỗ hổng theo thời gian thực. |
Phần 1: Nền tảng (Mô hình Tư duy)
Hãy coi các công cụ quét bảo mật tiêu chuẩn giống như một trình kiểm tra lỗi chính tả. Chúng tìm kiếm các mẫu lỗi đã biết (như thư viện lỗi thời hoặc thiếu header) và quẳng vào mặt bạn một file PDF danh sách cảnh báo dài dằng dặc.
Ngược lại, PentAGI giống như việc bạn thuê toàn bộ một nhóm kỹ sư bảo mật tấn công (red-team).
Khi bạn trỏ nó vào một mục tiêu, nó không chỉ quét:
- Nghiên cứu (Research) dấu vết của hệ thống mục tiêu qua các bộ thu thập web (scraper) và tìm kiếm bên ngoài.
- Lên kế hoạch (Plan) tấn công bằng cách dùng tác nhân Developer hiểu biết về hơn 20 công cụ chuyên nghiệp (như
nmap,sqlmap,metasploit). - Thực thi (Execute) các cuộc tấn công, tự động thích ứng nếu bị chặn bởi tường lửa, và ghi nhớ những gì hiệu quả cho bước tiếp theo.
- Báo cáo (Report) hướng dẫn khai thác chi tiết kèm lệnh curl tái hiện chính xác.
Mô hình Tư duy: PentAGI = Hệ thống AI Đa tác vụ + Bộ công cụ Kali Linux sandbox + Đồ thị Bộ nhớ vĩnh viễn.
Tương tự như cách OpenSandbox cô lập môi trường thực thi code cho agent và Pi-Mono tối giản hóa agent loop thành kiến trúc tinh gọn, PentAGI coi từng công cụ bảo mật là một module năng lực độc lập.
Phần 2: Điều tra chuyên sâu
Dưới mui xe, PentAGI là một tuyệt tác của kiến trúc microservices hiện đại, tận dụng mạnh mẽ Go, PostgreSQL, và Database Đồ thị (Graph DB).
Dưới đây là các trụ cột kiến trúc cốt lõi:
- Bộ Não (Hệ thống AI Đa tác vụ): Một công cụ điều phối (Orchestrator) chia nhỏ nhiệm vụ cho các tác nhân Researcher, Developer, và Executor.
- Bộ Nhớ (Graphiti & pgvector): Đây là bước đột phá kiến trúc quan trọng nhất. PentAGI sử dụng Knowledge Graph dựa trên Neo4j (Graphiti) để lưu trữ mối quan hệ giữa các thực thể (ví dụ: endpoint này kết nối database này, dính mã CVE này). Nó cũng dùng PostgreSQL với
pgvectorđể nhớ các chuỗi khai thác thành công trong quá khứ. - Cơ Bắp (Công cụ bị cô lập): Hệ thống kết nối với môi trường Docker được sandbox hóa nơi các lệnh được thực thi hoàn toàn an toàn.
- Hệ Thần Kinh (Hệ thống Quan sát - Observability): Tích hợp sẵn logging với OpenTelemetry, Grafana, Jaeger, và nền tảng phân tích LLM Langfuse.
Điểm mấu chốt là nó hoàn toàn không phụ thuộc vào mô hình AI cụ thể nào (model-agnostic). Bạn có thể cắm OpenAI, Anthropic, Gemini, AWS Bedrock, hoặc mô hình nội bộ qua Ollama.
Phần 3: Chẩn đoán tính năng
Điều này có ý nghĩa gì đối với lập trình viên backend và phát triển web?
Thông thường, pentest là một quy trình bên ngoài được thực hiện ngay trước khi ra mắt sản phẩm. Các API toàn diện (REST và GraphQL) của PentAGI cho phép bạn tích hợp red-teaming tự động trực tiếp vào CI/CD Pipeline với GitHub Actions.
Use-Case thực tế: Pentest Web trong CI/CD
Thay vì chỉ chạy unit test tĩnh, bạn có thể trigger một AI agent tự động tấn công môi trường staging của bạn ngay trong luồng deploy tự động.
Ở hậu trường, tác nhân tuân thủ theo các quy tắc khắt khe:
# 1. Collect All Endpoints of the Application
Navigate through pages, document exact URLs, inputs, and file upload endpoints.

# 2. Perform Checks on Inputs
- Path Traversal: Read /etc/passwd on Linux targets
- CSRF: Convert POST to GET, test without tokens
- XSS: Inject unique strings like XSS_TEST_123, bypass filters
- SQLi: Map inputs and run sqlmap with tamper scripts
- Command Injection: Use time-based payloads (e.g., `sleep 10`)
- SSRF: OOB interaction via Interactsh
Ví dụ Code: Kích hoạt Flow qua GraphQL
Vì PentAGI coi mọi thứ như một “Flow” (Luồng), lập trình viên có thể dùng code để tự động bắt đầu một đợt pentest thông qua token Bearer tiêu chuẩn:
curl -X POST https://your-pentagi-instance:8443/api/v1/graphql \
  -H "Authorization: Bearer YOUR_API_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "query": "mutation { createFlow(modelProvider: \"openai\", input: \"Test the security of https://staging.myapp.com focusing on SQLi on the search endpoint\") { id title status } }"
  }'
Xử lý Cửa sổ Ngữ cảnh (Context Window) Khổng lồ
Nếu bạn đã từng xây dựng agent với OpenClaw hoặc các daemon nền, bạn sẽ biết context bị phình lên cực kỳ nhanh. PentAGI giải quyết vấn đề này một cách tự nhiên thông qua hệ thống Chain Summarization dựa trên cấu trúc AST. Nó đánh chặn các mẩu tin nhắn LLM quá khổ, chọn lọc và tóm tắt lịch sử nhiệm vụ cũ vào pgvector (xem thêm kiến trúc Cơ Sở Dữ Liệu Vector & Embeddings), đồng thời giữ cho bộ nhớ làm việc luôn gọn gàng.
Thử thách thực hành (Student First Assignment)
Để làm quen với cơ chế điều phối đa agent mà không gây rủi ro cho hạ tầng công ty, hãy thực hiện bài tập thực hành 15 phút sau:
- Khởi chạy ứng dụng web có lỗ hổng kiểm thử: Chạy lệnh
docker run -d -p 8080:80 vulnerables/web-dvwatrên mạng Docker nội bộ. - Cấu hình phạm vi quét cho PentAGI: Giới hạn URL mục tiêu vào
http://localhost:8080/vulnerabilities/sqli/và chỉ cho phép kích hoạt công cụsqlmap. - Mở giao diện đồ thị Neo4j Graphiti: Quan sát cách agent tự động ánh xạ loại cơ sở dữ liệu, tham số có thể chèn mã độc và các payload đã thử thành các node thực thể liên kết.
- Kiểm tra báo cáo curl: Xác nhận lệnh curl do agent sinh ra có thể tái hiện việc trích xuất dữ liệu thành công mà không cần can thiệp thủ công.
Phần 4: Giải pháp & Cách dùng
Việc bắt đầu sử dụng dễ dàng một cách đáng ngạc nhiên nhờ Docker Compose:
- Clone Repo & Cấu hình:
git clone https://github.com/vxcontrol/pentagi.git && cd pentagi
curl -o .env https://raw.githubusercontent.com/vxcontrol/pentagi/master/.env.example
(Thêm API key của bạn vào file .env, ví dụ: OPEN_AI_KEY hoặc OLLAMA_SERVER_URL)
- Chạy Stack:
docker compose up -d- Tương tác: Truy cập
localhost:8443cho giao diện người dùng, hoặc sử dụng các API playground. Bạn tạo một Trợ lý (Assistant) mới, gán cho nó một LLM, bật tính năng “Agent Delegation,” và giao cho nó kịch bản tấn công.
Một Lời Cảnh Báo: PentAGI tự thực thi các mã khai thác thực sự. Không bao giờ trỏ nó vào các hạ tầng mà bạn không trực tiếp sở hữu hoặc chưa được phép kiểm thử bằng văn bản. Luôn đảm bảo bạn chạy nó trong network docker được bảo mật.
Lời khuyên cuối (Final Take)
- Các Công cụ Pentest Truyền thống: Thủ công, chính xác, nhưng đòi hỏi con người chắp vá các kết quả lại với nhau.
- PentAGI: Một nhóm hacker hoàn chỉnh được đóng gói. Nó hiểu ngữ cảnh, truy vấn kiến thức bằng đồ thị lỗ hổng, thực thi các lệnh CLI thật trong sandbox và ghi nhớ phương án tối ưu bằng vector search.
- Xu hướng tất yếu: Bảo mật không còn là nghi thức kiểm tra đối phó mỗi năm một lần trước khi release. Khi kết hợp điều phối agent với container sandbox, pentesting trở thành một cổng tự động liên tục trong pipeline phát triển phần mềm.
Câu Hỏi Thường Gặp Về PentAGI (FAQ)
1. PentAGI là gì và khác gì so với các công cụ quét bảo mật truyền thống như Nessus?
Các công cụ quét truyền thống (như Nessus hay Nikto) hoạt động dựa trên cơ chế so khớp chữ ký tĩnh và fuzzing theo kinh nghiệm, tạo ra một danh sách dài các cảnh báo tiềm năng mà không hề xác thực xem có khai thác được thật hay không. PentAGI là hệ sinh thái AI đa tác nhân tự trị: nó phân tích kiến trúc web, kết hợp hơn 20 công cụ bảo mật CLI chuẩn Kali (nmap, sqlmap, metasploit) trong Docker sandbox, trực tiếp thực thi proof-of-concept và xuất ra lệnh curl tái hiện lỗ hổng chính xác 100%.
2. PentAGI có an toàn để chạy trực tiếp trên môi trường staging hoặc production không?
PentAGI thực hiện tấn công khai thác thực sự và có thể làm thay đổi dữ liệu hoặc gây nghẽn dịch vụ (DoS) nếu không được kiểm soát chặt chẽ. Bạn chỉ nên chạy PentAGI trên môi trường staging hoặc test nội bộ khi đã có sự cho phép bằng văn bản. Luôn đặt cấu hình giới hạn phạm vi quét (scope whitelist) và chế độ chỉ đọc nếu đánh giá hệ thống đang vận hành.
3. PentAGI hỗ trợ những mô hình AI nào và yêu cầu hạ tầng máy chủ ra sao?
PentAGI được thiết kế hoàn toàn model-agnostic. Bạn có thể sử dụng các dịch vụ đám mây (OpenAI GPT-4o, Anthropic Claude 3.5 Sonnet, Google Gemini 1.5 Pro) hoặc mô hình mã nguồn mở chạy local thông qua Ollama (Llama-3-70B, DeepSeek-Coder). Với việc tự host toàn bộ stack kèm mô hình AI cục bộ, hệ thống khuyến nghị cấu hình tối thiểu 32GB RAM cùng GPU NVIDIA có từ 16GB VRAM trở lên.
4. PentAGI xử lý tràn bộ nhớ ngữ cảnh (context window) thế nào trong các cuộc pentest kéo dài?
PentAGI kết hợp kỹ thuật Chain Summarization dựa trên cây cú pháp trừu tượng (AST) với hệ thống bộ nhớ kép: lưu trữ thực thể hạ tầng và mối quan hệ lỗ hổng trên đồ thị Neo4j Graphiti, lưu vết chuỗi lệnh thành công trên PostgreSQL pgvector, đồng thời chủ động tóm tắt và dọn dẹp log terminal thừa trước khi chạm trần token.
Bài Viết Kiến Trúc Liên Quan
- Pi Mono: Kiến Trúc AI Coding Agent Tự Trị: Khám phá chu trình vòng lặp thực thi tất định và quản lý bộ nhớ làm việc của agent mã nguồn mở.
- OpenSandbox: Môi Trường Thực Thi Container An Toàn Cho AI Agent: Tìm hiểu cách thức cô lập sandbox bảo vệ hạ tầng máy chủ trước các lệnh thực thi nguy hiểm từ agent.
- Omniroute: Định Tuyến Mô Hình AI Thông Minh: Thiết lập cơ chế dự phòng failover đa model nhằm loại bỏ hoàn toàn lỗi nghẽn rate-limit khi agent chạy pentest cường độ cao.
Bài viết liên quan
Strix: Công Cụ Pentest & Red-Team AI Tự Động Mã Nguồn Mở
Strix là gì? Hướng dẫn công cụ pentest mã nguồn mở Strix (usestrix/strix): tự động quét repo, chạy exploit thật trong sandbox và tích hợp vào CI/CD.
Shannon: AI Pentester Tự Động Phá Vỡ Ứng Dụng Của Bạn Trước Khi Hacker Làm Điều Đó
Tìm hiểu Shannon - AI pentester tự động hoàn toàn của Keygraph, không chỉ cảnh báo mà thực sự khai thác lỗ hổng và trả về proof-of-concept.
AI DevKit là gì: lớp control plane cho AI coding agent - và giới hạn của nó
Giải mã AI DevKit: lớp control plane điều phối coding agent với TUI console, cấu hình tập trung, bộ nhớ SQLite và các skill quy trình kỹ thuật chuẩn hóa.
Free Claude Code Giải Thích: Một Local Proxy Cho 50+ Nhà Cung Cấp AI
Free Claude Code định tuyến Claude Code, Codex, Pi và 8 agent khác qua một local proxy với 50+ provider thân thiện ToS và fallback tự động.